Heimdal Privileged Access Management (PAM)
PDFHeimdal Privileged Access Management (PAM) es la suite de gestión de acceso privilegiado de la plataforma Heimdal: elimina las contraseñas de administrador compartidas, bloquea accesos e instalaciones no autorizadas y ofrece trazas de auditoría completas, sin la complejidad ni el coste de los sistemas PAM empresariales tradicionales.
¿Qué es Heimdal PAM?
Es una solución PAM moderna que no exige meses de despliegue: instalación en horas, nativa de la nube, sin servidores de vault que mantener ni consultores que contratar, y con un agente ligero que no entra en conflicto con su antivirus o su RMM.
La suite integra tres módulos que trabajan juntos:
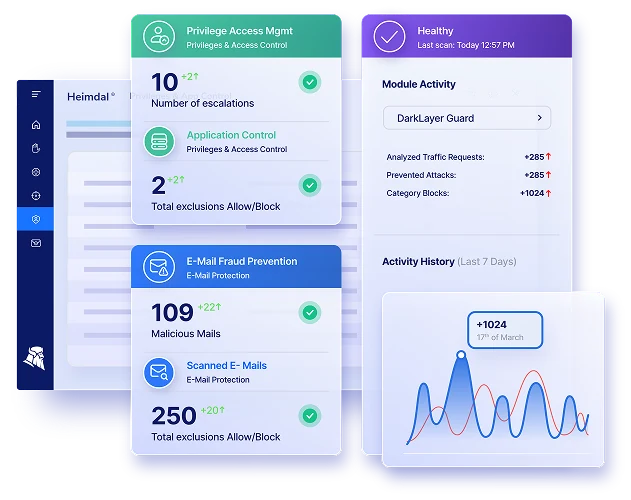
Módulos de la suite
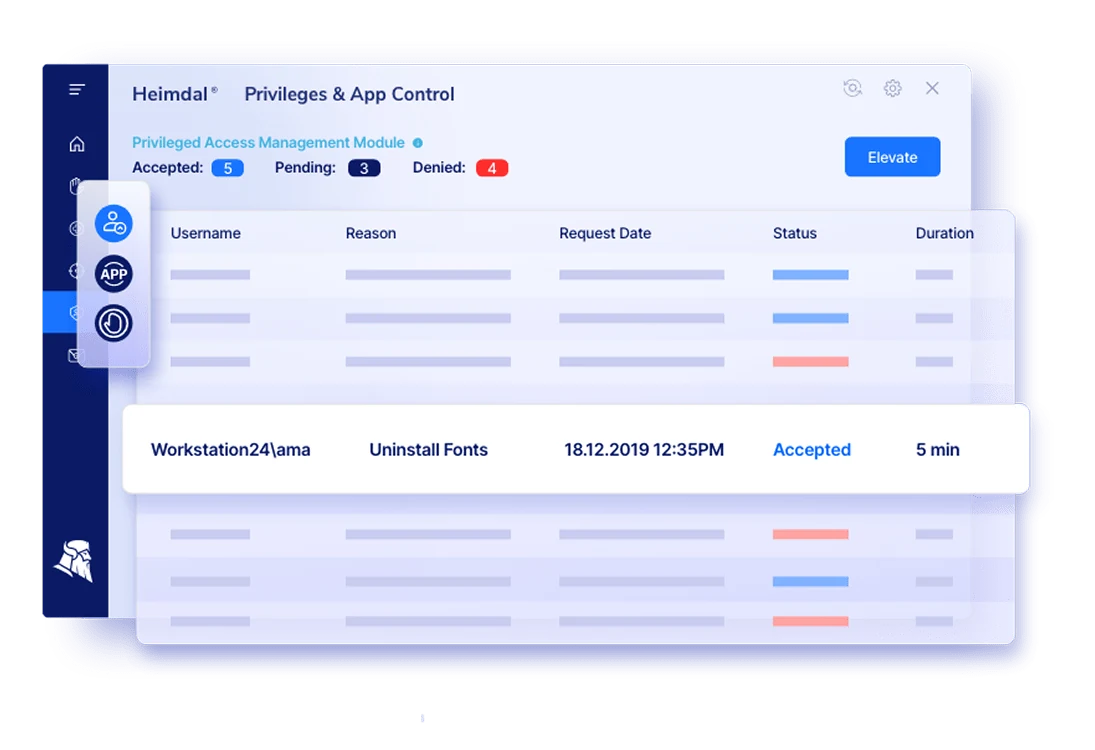
PEDM - Privilege Elevation & Delegation Management
Elevación de privilegios inteligente sin derechos de administrador permanentes: el usuario solicita elevación con un clic, la automatización decide al instante, las aplicaciones seguras se auto-aprueban en segundos y las peticiones de riesgo llegan al móvil del administrador para su aprobación. Acceso justo lo necesario (least privilege) con aprobaciones móviles y valores por defecto inteligentes.
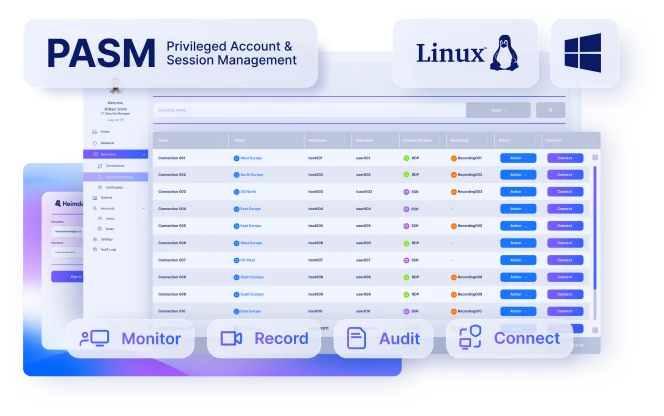
PASM - Privileged Account & Session Management
Fin de las contraseñas compartidas y del acceso admin en la sombra: vault empresarial de credenciales con MFA (Local User, Microsoft Azure y AD local), conexiones remotas seguras de un clic por SSH y RDP sin agentes ni plugins, y grabación, monitorización y reproducción de cada sesión privilegiada para auditoría y forense.
Application Control (AC) con AppFencing™
Bloquee el software no autorizado antes de que se ejecute: políticas inteligentes para permitir automáticamente aplicaciones firmadas por Microsoft, bloquear todo lo demás o solicitar aprobación. Detiene el malware que el antivirus no vio y protege frente a ataques a la cadena de suministro.
Beneficios clave
- Pensado para usuarios reales: aprobaciones móviles, elevación en un clic y acceso just-in-time, sin derechos de administrador permanentes.
- Sin complejidad empresarial de seis cifras: despliegue en horas, no en meses; configuración nativa en la nube.
- Agente ligero y fiable: sin consumo excesivo de recursos, caídas ni conflictos con su antivirus o agente RMM.
- Cumplimiento al instante: informes integrados alineados con NIST AC-1.6, NIS2, ISO 27001, Cyber Essentials, GDPR, HIPAA y SOC 2.
Tabla completa de funciones
PEDM - Privilege Elevation & Delegation Management
| Función | Descripción |
|---|---|
| Eliminación de derechos de administrador persistentes | Elimina los admin rights locales para cumplir NIST AC-1 y AC-6, reduciendo amenazas internas y externas; mitiga el 93% de las vulnerabilidades críticas de Windows. |
| Gestión de elevación de usuarios y archivos | Concede privilegios elevados dinámicamente a usuarios, tareas o aplicaciones concretas manteniendo el control de acceso seguro. |
| Control del período de escalación | Define duraciones personalizadas para los privilegios elevados y revoca el acceso automáticamente para minimizar riesgos. |
| Zero-Trust Execution Protection | Bloqueo instantáneo de aplicaciones no autorizadas o maliciosas bajo principios zero-trust. |
| Auto-aprobación avanzada con ML | Aprueba automáticamente las solicitudes de elevación según el análisis del comportamiento histórico y umbrales predefinidos. |
| Flujos de aprobación multicanal | Aprobación de solicitudes desde el dashboard centralizado, por email o desde apps móviles (iOS y Android); aprobaciones en tan solo 1 segundo. |
| Modo Auto-Pilot con pre-aprobaciones | Automatiza las aprobaciones de privilegios recurrentes sin intervención manual. |
| Auditoría y reporting detallados | Registro de todas las escalaciones de privilegios, marcas de tiempo y cambios de acceso para simplificar el reporting de cumplimiento. |
PASM - Privileged Account & Session Management
| Función | Descripción |
|---|---|
| Enterprise Credential Vault | Almacenamiento y gestión segura de las contraseñas de conexión, con MFA mediante Local User, Microsoft Azure o AD local. |
| Acceso remoto seguro sin fricción | Conexiones remotas directas y cifradas de un clic mediante protocolos estándar (SSH y RDP), sin agentes, plugins ni software adicional. |
| Gestión avanzada de acceso de usuarios | RBAC con solicitudes de acceso just-in-time que optimiza los permisos y minimiza los riesgos de cuentas sobre-privilegiadas. |
| Monitorización, grabación y reproducción de sesiones | Registro de toda la actividad de las sesiones privilegiadas con playback para auditoría, cumplimiento y análisis forense. |
| Compatibilidad y despliegue | Soporte completo para Windows y Linux, con instalación ligera y nativa de la nube; cumplimiento de GDPR, HIPAA e ISO 27001. |
Application Control (AC)
Resumen: AppFencing™ con ejecución Zero-Trust, políticas por ruta de archivo, hash MD5, publisher o certificado, flujos de aprobación automatizados, modo pasivo de monitorización y logs auditables de 90 días. La tabla completa de funciones está en la ficha de Application Control.
El coste oculto de “darles derechos de administrador”
Cada instalación de software se convierte en un ticket para el helpdesk, y un ejecutivo con derechos de administrador local está a un correo malicioso de instalar ransomware. Heimdal PAM da a los usuarios lo que necesitan, cuando lo necesitan, sin entregar las llaves del reino.
Una sola plataforma
PEDM, PASM y Application Control se gestionan desde el mismo dashboard unificado que el resto de módulos Heimdal, con un único agente para Windows, macOS y Linux. Application Control también está disponible como módulo independiente dentro de la familia de privilegios.
¿Quiere verlo en funcionamiento? Solicite una demo o cotización de Heimdal PAM a través de Sogyo.
Haga clic para continuar leyendo
- Publicado el