Heimdal Application Control - AppFencing
PDFHeimdal Application Control, potenciado por AppFencing™, es el módulo de control de ejecución de aplicaciones de la plataforma Heimdal: control total sobre qué se ejecuta, restricción de interacciones no autorizadas, cumplimiento de políticas zero-trust y registro de operaciones en tiempo real.
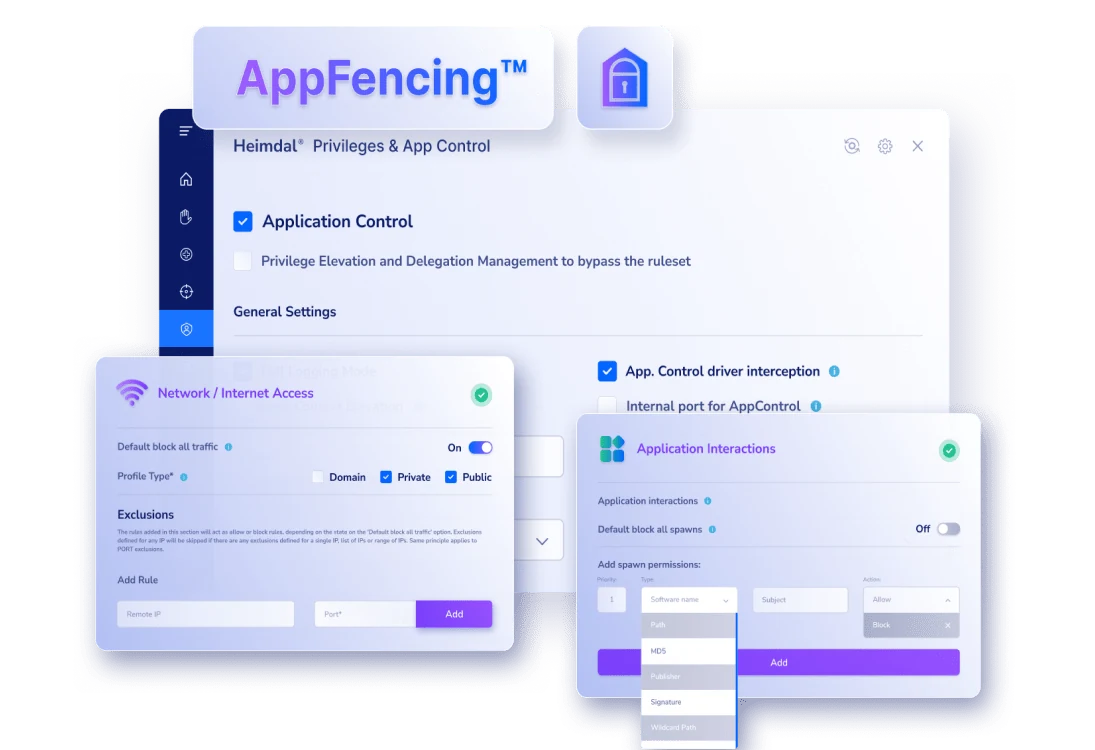
¿Qué es Application Control con AppFencing™?
Es una solución de control de aplicaciones para profesionales de TI y MSPs que permite aplicar dinámicamente políticas de ejecución Zero-Trust, bloquear aplicaciones no autorizadas y obtener visibilidad completa del comportamiento de las aplicaciones, todo desde una plataforma unificada.
Beneficios clave
- Control granular con AppFencing™: personalización de permisos de aplicaciones por ruta de archivo, vendor o certificado, bloqueando movimientos laterales y procesos no autorizados en tiempo real.
- Flujos de aprobación ágiles: reglas por defecto (default rulings) que aceleran las decisiones y flujos personalizables por usuario o grupo de Active Directory.
- Supervisión unificada de aplicaciones y red: sustituya las herramientas endpoint obsoletas por un control centralizado de políticas de aplicaciones y red, escalable a organizaciones y entornos multi-tenant.
Características principales
AppFencing™ con ejecución Zero-Trust
Aplique políticas Zero-Trust granulares, bloquee aplicaciones no autorizadas y restrinja los movimientos laterales para una protección avanzada frente a amenazas de la cadena de suministro, fugas de datos y ataques tipo Rubber Ducky.
Políticas de ejecución de aplicaciones
Bloquee o permita aplicaciones según la ruta del archivo, el hash MD5 o la validación del certificado para securizar los entornos de ejecución.
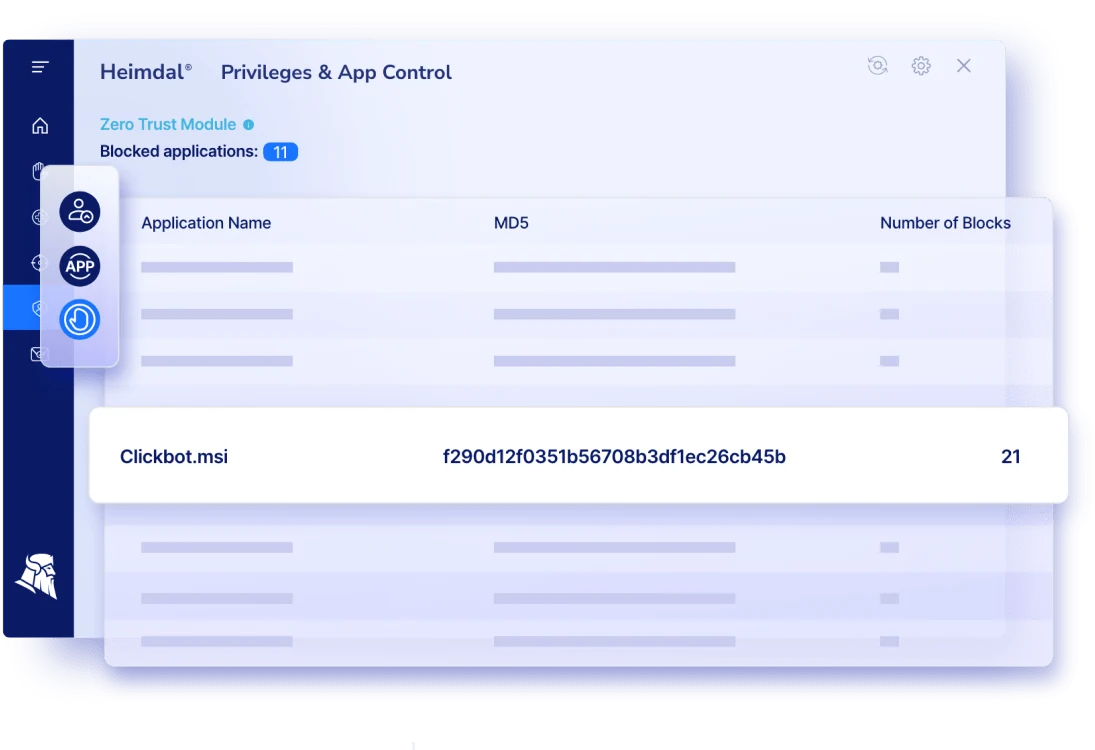
Dynamic App Blocking
Bloqueo proactivo de aplicaciones no confiables o maliciosas con aplicación de políticas Zero-Trust.
Logging listo para auditoría
Registros de 90 días con informes de ejecución detallados para satisfacer los requisitos de cumplimiento, incluyendo ejecuciones permitidas, bloqueadas y monitorizadas en modo pasivo.
Tabla completa de funciones
| Función | Descripción |
|---|---|
| AppFencing™ con Zero-Trust Execution | Políticas granulares de ejecución Zero-Trust que bloquean aplicaciones no autorizadas, restringen el lanzamiento de procesos (spawns) y previenen el movimiento lateral, alineadas con NIST y GDPR. |
| Políticas de ejecución de aplicaciones | Bloqueo o permiso de aplicaciones por ruta de archivo, hash MD5, publisher o validación de certificado. |
| Dynamic App Blocking con Zero-Trust | Bloqueo instantáneo y proactivo de aplicaciones no confiables o maliciosas. |
| Reglas Allow/Block personalizables | Políticas de control granulares a nivel de grupo, archivo o usuario para cubrir las necesidades de la organización. |
| Auto-Elevate de aplicaciones pre-aprobadas | Elevación temporal automática para aplicaciones que requieren derechos de administrador, sin exponer los privilegios completos. |
| Aprobación por defecto de apps del sistema | Pre-aprobación de aplicaciones de sistema confiables para reducir prompts innecesarios y mejorar la eficiencia. |
| Monitorización en modo pasivo | Registro de todas las ejecuciones de aplicaciones para el análisis histórico y la creación de políticas basadas en datos reales de ejecución. |
| Audit-Ready Logging | Logs de 90 días sobre ejecuciones permitidas, bloqueadas y monitorizadas, con informes detallados para cumplimiento. |
Combinación con la gestión de privilegios
Application Control trabaja junto a Privilege Elevation & Delegation Management (PEDM) para aplicar políticas de mínimo privilegio: elimine los derechos de administrador permanentes y conceda acceso de ejecución a las aplicaciones solo cuando sea necesario, manteniendo una traza de auditoría completa.
Un solo agente, una plataforma unificada
Application Control forma parte de la familia Privileged Access Management de Heimdal y se gestiona desde la misma consola unificada que el resto de módulos, con un único agente ligero para todos los endpoints.
¿Quiere verlo en funcionamiento? Solicite una demo o cotización de Application Control a través de Sogyo.
Haga clic para continuar leyendo
- Publicado el