Heimdal Patch & Asset Management
PDFHeimdal Patch & Asset Management es la solución de gestión de parches y activos de la plataforma Heimdal: automatiza la actualización del sistema operativo y de aplicaciones de terceros en Windows, macOS y Linux, con visibilidad en tiempo real y despliegue 24x7 desde una única consola.
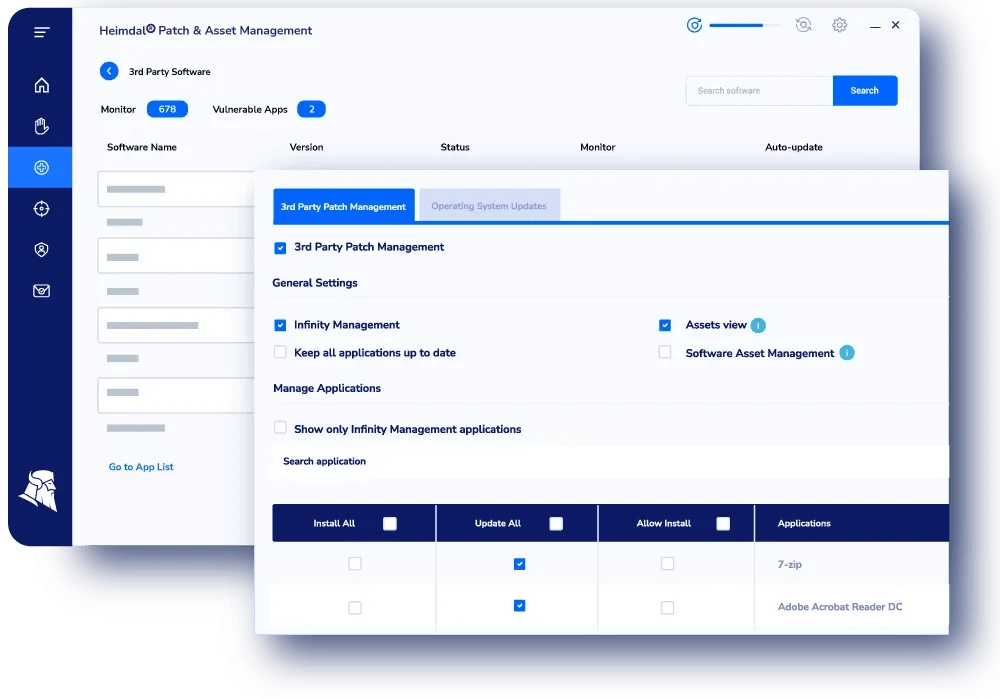
¿Qué es Heimdal Patch & Asset Management?
Es una herramienta de patch management galardonada, diseñada para profesionales de TI y MSPs, que permite alcanzar el cumplimiento de parcheo, mejorar la seguridad y el rendimiento, y desplegar cualquier software al momento, desde cualquier lugar del mundo y según su propio calendario.
Beneficios clave
- Cumplimiento continuo: manténgase listo para auditorías de GDPR, NIS2 y Cyber Essentials con actualizaciones automatizadas, configuraciones seguras e informes detallados.
- Máxima productividad operativa: parcheo sin interrupciones, calendarios personalizables y dashboards centralizados para equipos presenciales, híbridos o remotos.
- Parches entregados en menos de 4 horas: el tiempo de espera fabricante-usuario más corto del sector, incluyendo testing y despliegue automatizado.
- Distribución P2P local: despliegue con un consumo mínimo de ancho de banda, sin necesidad de modelos cliente-servidor.
Características principales
Automatice, personalice o a medida
Configure calendarios de parcheo según las necesidades de la empresa: fuerce actualizaciones críticas, priorice grupos de usuarios concretos o desinstale versiones inestables. O deje que la automatización decida la mejor estrategia: ningún parche se queda sin instalar.
Parcheo multiplataforma unificado
Actualizaciones de SO y de terceros para Windows, macOS, Linux y más, desde una sola solución, con visibilidad de vulnerabilidades por severidad, CVE y clasificación, en cualquier sistema, lugar y momento.
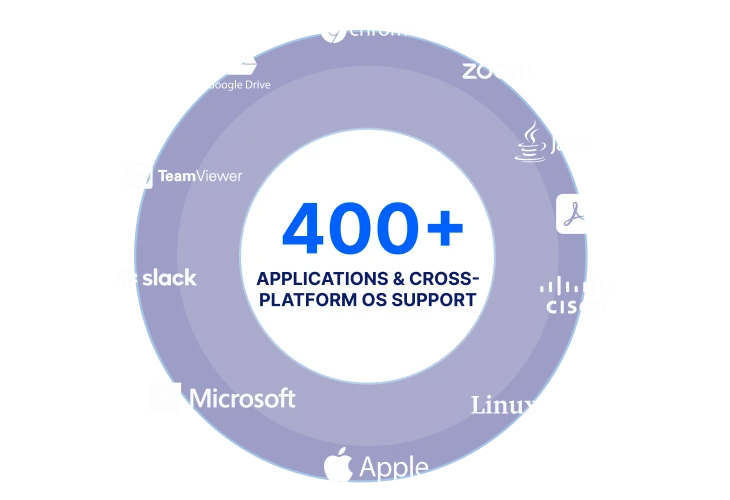
Más de 400 aplicaciones soportadas
Patch management de terceros listo para usar y totalmente automatizado: Heimdal prueba, sanea y despliega los nuevos parches de los fabricantes en sus endpoints según las políticas que usted defina, sin intervención manual, reinicios ni molestias al usuario.
Entrega en menos de 4 horas
Cada parche, actualización, rollup, hotfix y security pack se prueba meticulosamente, se sanea y se reempaqueta en un sandbox antes de subirlo a la nube segura de Heimdal para su distribución, con cifrado que mantiene sus datos seguros en tránsito.
Gestión de políticas y cumplimiento simplificada
Configuraciones de tipo set-and-forget que simplifican el despliegue continuo de software manteniendo el cumplimiento de parcheo y registros de auditoría completos.
Add-on: Infinity Management
Lleve la personalización al siguiente nivel: automatice el parcheo o la actualización de software propio o aplicaciones internas mediante scripting de línea de comandos desde la consola. Todos los paquetes se cifran antes del despliegue y el equipo de Heimdal se encarga del resto una vez entregados a la nube segura.
Tabla completa de funciones
| Función | Descripción |
|---|---|
| Smart Automation | Hiper-automatización que reduce la intervención manual y entrega las actualizaciones en menos de 4 horas desde su publicación. |
| Zero-Disruption Deployment | Actualizaciones silenciosas que mantienen los sistemas en funcionamiento, sin interrupciones para equipos remotos o presenciales. |
| Actualizaciones de SO y terceros | Despliegue silencioso y automatizado para más de 400 aplicaciones de terceros y sistemas operativos Windows, Linux y macOS, con updates de funciones y de seguridad. |
| Soporte multiplataforma | Parcheo unificado de Windows, Linux, macOS y aplicaciones de terceros en entornos distribuidos o remotos. |
| Configurable Patching | Calendarios flexibles y opciones de priorización que minimizan el downtime y permiten rollback instantáneo si fuera necesario. |
| Secure Packages & Deployment | Actualizaciones probadas y analizadas de seguridad, entregadas en paquetes cifrados a través de túneles seguros. |
| Software Inventory Management | Visibilidad total de activos, versiones y volúmenes para el seguimiento de cumplimiento (CIS18, NIST, Cyber Essentials). |
| Audit Trail | Registros de cumplimiento detallados con seguimiento CVE/CVSS, historial de parches y cambios del sistema para las auditorías. |
| Global Reach & Built-in Infrastructure | Despliegue de parches en cualquier ubicación —on-prem, híbrido o remoto— sin servidores adicionales ni infraestructura externa, con distribución P2P. |
| Infinity Management (add-on) | Gestión de software propio: automatización de parches para aplicaciones internas mediante scripting de línea de comandos, distribución global vía CDN segura y paquetes cifrados. |
Cifras que lo avalan: parches desplegados en 4 horas frente a 16 días con métodos tradicionales (95% más rápido); ROI en 2 meses frente a 7; reducción del 70% del esfuerzo manual; el 95% de las vulnerabilidades de software son detectables con la solución.
Control total de la gestión de vulnerabilidades
Diseñado para profesionales de TI y MSPs: agilice el proceso de parcheo, fortalezca los activos de TI y garantice el cumplimiento, todo desde una única plataforma centralizada.
¿Quiere verlo en funcionamiento? Solicite una demo o cotización de Patch & Asset Management a través de Sogyo.
Haga clic para continuar leyendo
- Publicado el